

图纸怎么加密?教你7个好用的图纸加密方法,守护图纸安全
在数字化办公时代,图纸是企业的核心资产。无论是建筑设计院的CAD蓝图,还是制造企业的工业研发图纸,都凝聚了团队的核心知识产权。一旦发生图纸泄露,不仅会让前期的研发投入付诸东流,更可能让企业在市场竞争中瞬间陷入被动。
不少企业管理者常常感到头疼:员工每天都在频繁接触、传输图纸,怎样才能在不影响日常工作效率的前提下,建立起密不透风的安全防线?
今天就为你分享7个好用的图纸加密与防护方法,帮你轻松化解图纸泄露风险。

一、 智能内容识别与动态外发合规加密
在日常业务中,图纸被泄露最常见的途径就是通过网络渠道被私自外传。企业需要一种能够自动识别敏感内容并进行动态管控的加密防线,从源头上斩断泄密通道。
洞察眼MIT系统在这一领域提供了非常扎实的支持。它通过以下核心功能,实现对核心资产的主动防护:
敏感内容扫描:通过预设的敏感数据类别,系统能够自动扫描并分析指定终端上的文档,精准识别包含核心设计或图纸参数的敏感资产。
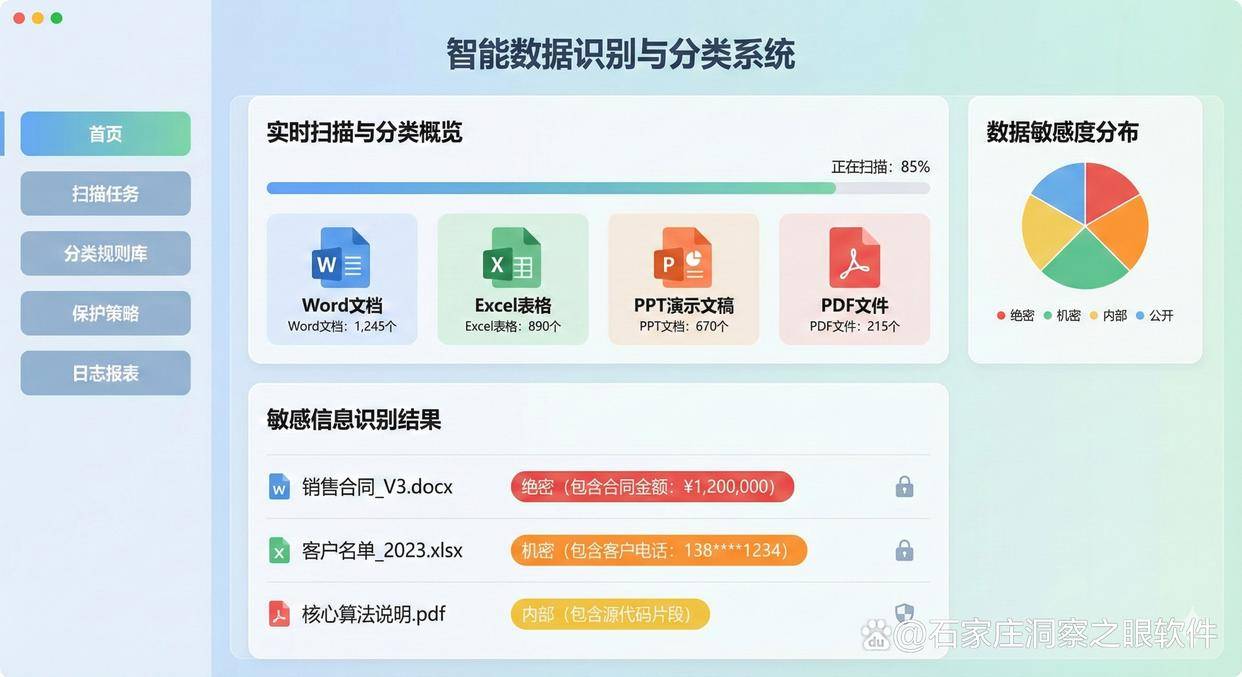
增强的文件外发管控:实时监控并分析员工通过即时通讯、邮件、浏览器、云盘等途径外发文件的行为,对包含敏感图纸内容的文件传输进行即时告警、阻断和审计。
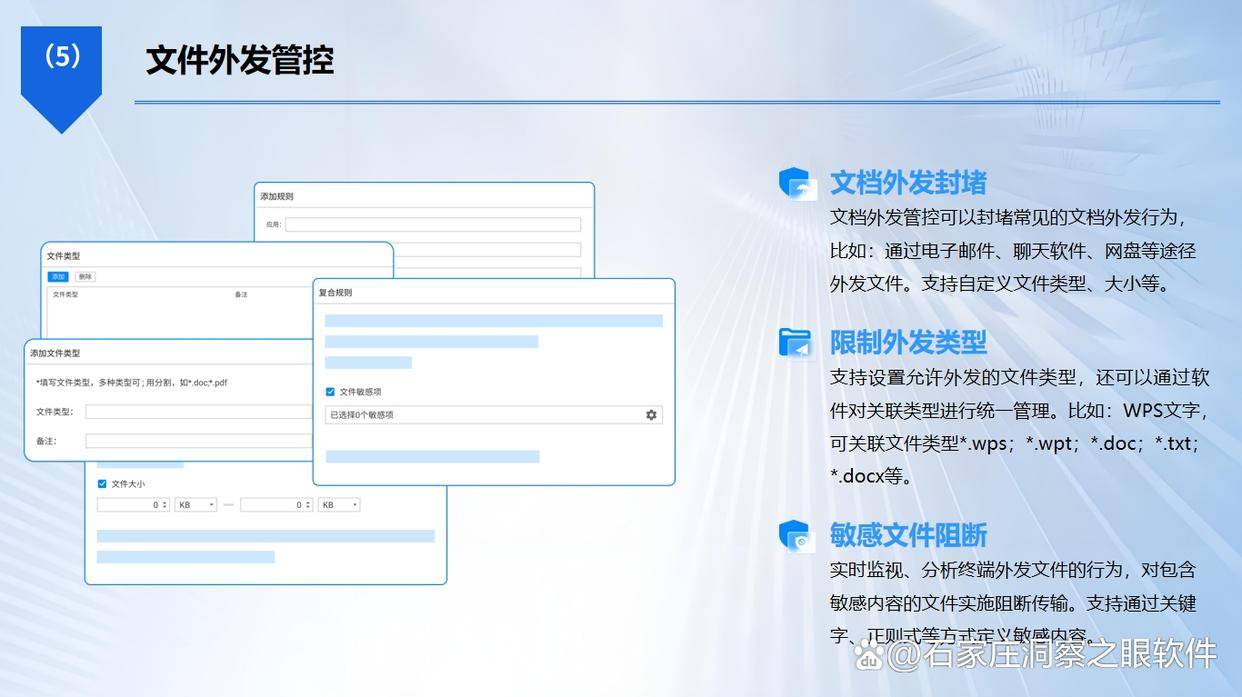
剪切板与邮件合规审计:全方位审计终端的剪切板复制及电子邮件发送行为,防止员工通过复制图纸关键文本或私发邮件的方式泄露核心机密。

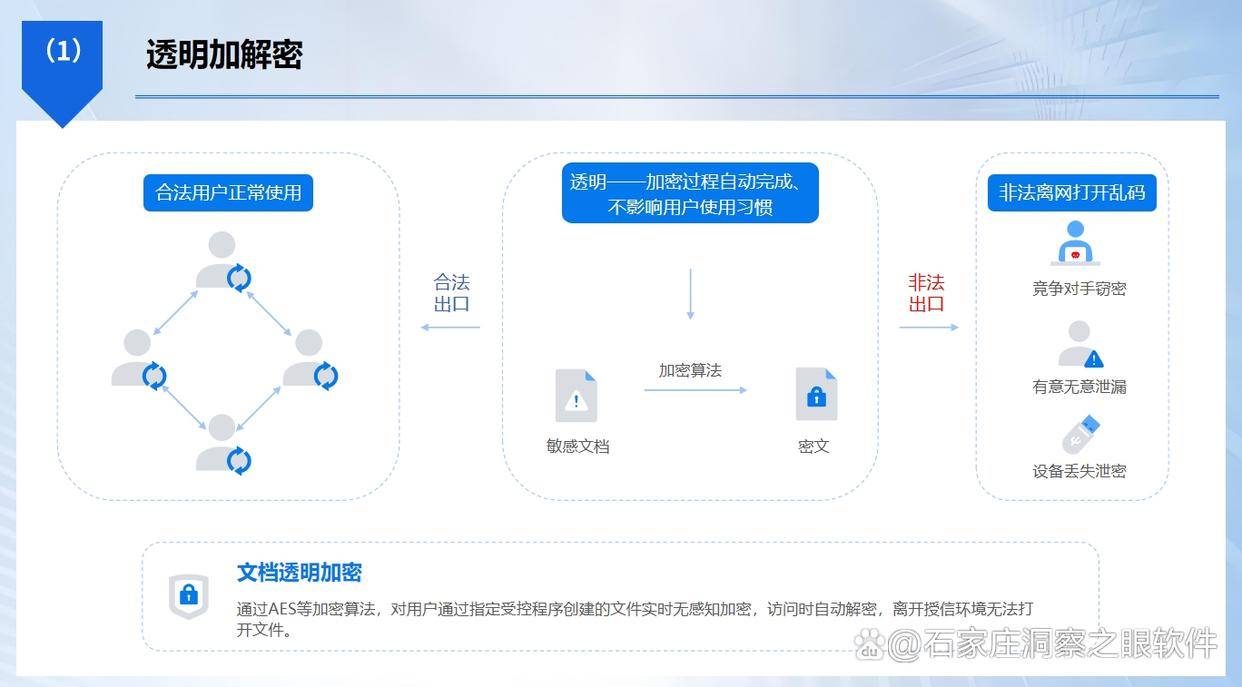
透明加密:系统采用先进的透明加密技术,当员工在电脑上创建、编辑企业设定的敏感类型文档(如 Word、Excel、PDF 等)时,文档会在后台自动加密,全程无需员工手动操作,不影响正常办公流程。
二、 落地文件权限控制与外发安全属性
当图纸因为业务合作不得不发送给外部的客户或供应商时,如何保证文件落地到对方电脑后不被二次传播?
这就需要采用针对外发文件的权限控制技术。在图纸文件出纳或外发时,强制为文件附加提取码、限定打开次数以及设置文件有效期。超过有效期限或打开次数后,图纸文件将自动销毁或无法读取。同时,还可以限制外发图纸的使用权限,如禁止对方进行打印、截屏或二次外传,确保外发图纸依然处于可控状态。
三、 严格的多级审批管理机制
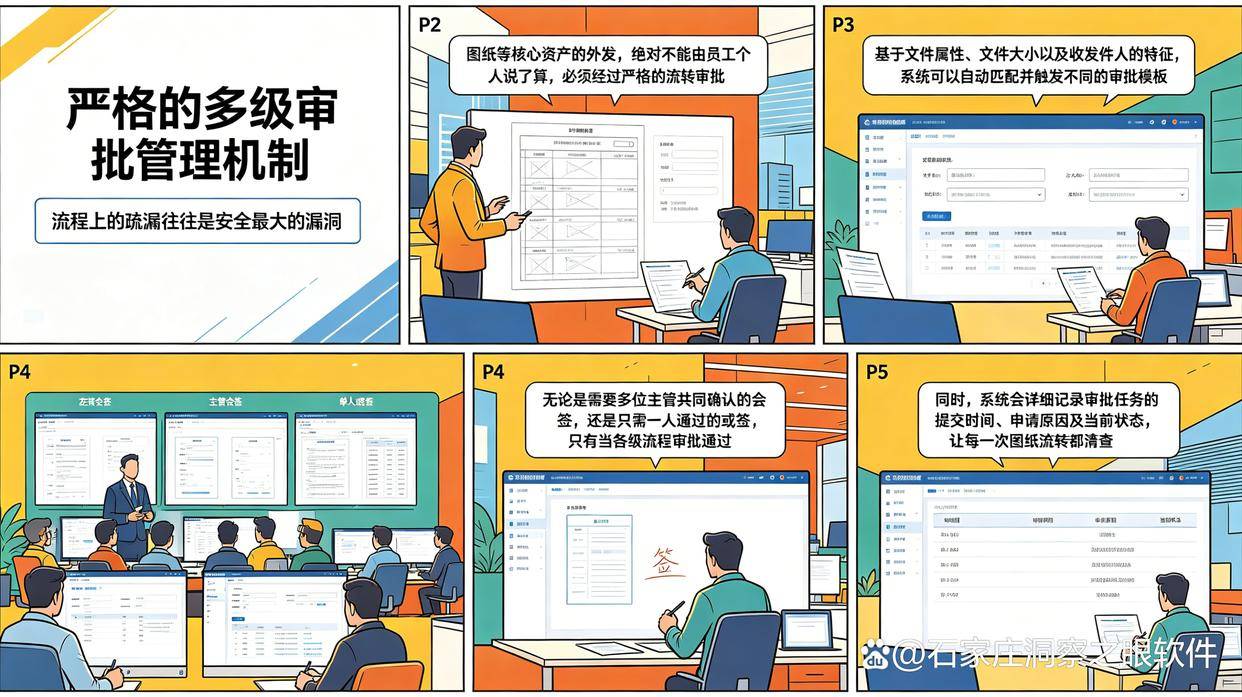
流程上的疏漏往往是安全最大的漏洞。图纸等核心资产的外发,绝对不能由员工个人说了算,必须经过严格的流转审批。
企业应当建立完善的图纸外发审批流。基于文件属性、文件大小以及收发件人的特征,系统可以自动匹配并触发不同的审批模板。无论是需要多位主管共同确认的会签,还是只需一人通过的或签,只有当各级流程审批通过后,图纸才会被允许解密或外发。同时,系统会详细记录审批任务的提交时间、申请原因及当前状态,让每一次图纸流转都清晰可查。
四、 离线策略与终端安全身份验证
对于经常需要携带电脑出差、去项目现场的核心岗位员工,图纸的离线安全至关重要。
通过配置终端计算机的登录安全策略,可以强制管理员或核心技术人员在登录系统时使用UKey等硬件进行强身份验证。同时,设定严格的密码错误尝试次数以及系统闲置自动锁定功能。当设备处于离线状态时,系统自动切换为离线保护模式,严格限制图纸的拷贝和导出,防止设备丢失或盗取后图纸被恶意读取。
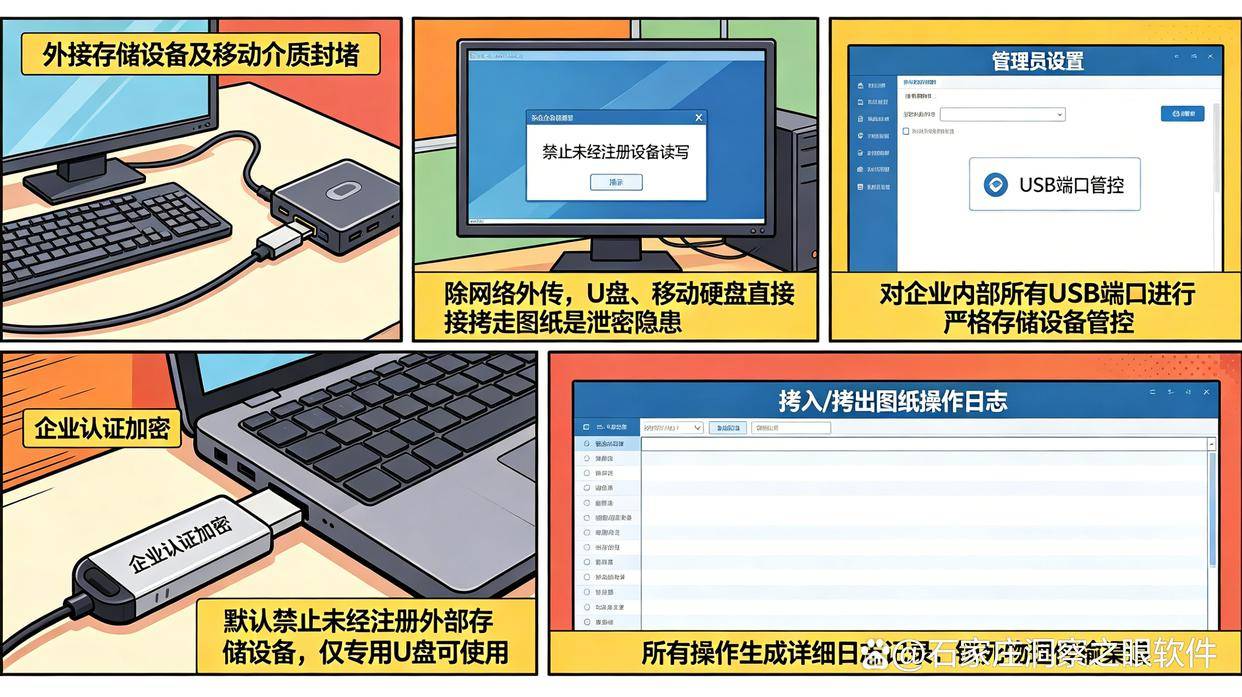
五、 外接存储设备及移动介质封堵
除了网络外传,用U盘、移动硬盘等物理介质直接拷走图纸,也是企业不容忽视的泄密隐患。
合理的做法是对企业内部的所有USB端口进行严格的存储设备管控。默认情况下,系统可以禁止任何未经注册的外部存储设备在办公电脑上读取或写入数据。只有经过企业内部认证和加密的专用U盘才可以使用,且所有拷入、拷出图纸文件的操作都必须生成详细的日志记录,从而锁死物理传输渠道。
六、 网页端拦截与网络访问控制
现在的网络工具五花八门,很多员工为了图方便,喜欢将图纸或设计说明上传到各种在线转换工具、第三方云盘或AI大模型中进行处理。
企业需要对终端计算机的网页浏览行为进行监控和控制。利用高性能的过滤引擎,对指定的公有云盘、未授权的Web邮件、第三方AI助手会话等网址进行封堵和关键词拦截。防止员工在不经意间将核心图纸的参数、设计细节提交到互联网公有云上。
七、 终端全面审计与合规风险报表
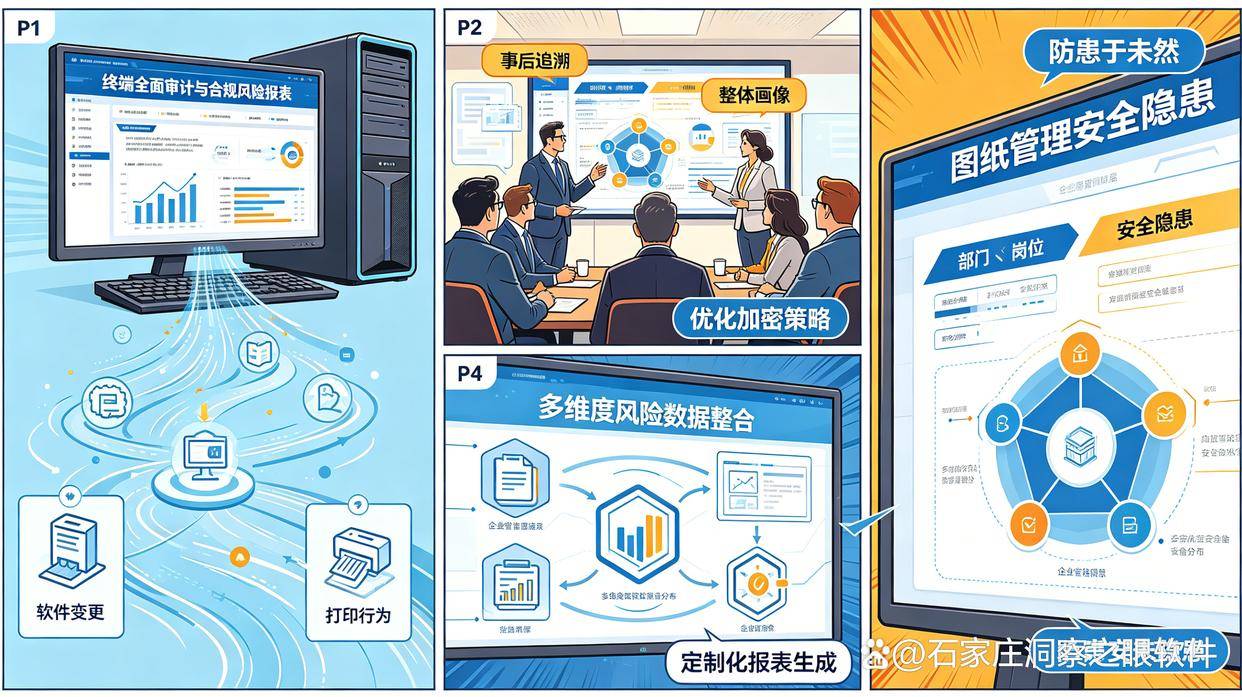
最后,安全是一个动态的过程,需要具备事后追溯和整体画像的能力,通过数据分析来优化加密策略。
通过对终端计算机的软件变更、硬件调整、打印行为等进行全天候的合规审计,企业管理层可以及时发现潜在的风险苗头。定期将这些多维度的风险数据整合,生成一份综合全面的定制化报表。通过直观的数据看板,企业能清晰查明哪些部门、哪些岗位存在图纸管理上的安全隐患,从而做到防患于未然。
守护图纸安全,不单单是某一个工具的作用,而是需要从技术、流程、制度三个层面共同发力。选择适合企业自身业务场景的方法组合,才能真正为企业的核心知识资产穿上防弹衣。