

企业源代码加密必看:数据沙盒 + 透明加密,双重防护功能更强大
创始人
2026-07-21 23:20:03
0次
源代码是科技、制造、半导体企业核心资产,内部拷贝、私自外传、多终端留存是泄密主要渠道。传统单一加密、老式全盘沙箱、纯账号权限管控各有短板,要么拖慢编译、引发研发抵触,要么防护存在漏洞。数据沙盒 + 透明加密融合方案兼顾开发体验与数据安全,成为源代码防护最优解。
一、传统防护方案痛点突出
单纯透明加密会干扰 IDE 编译,大型项目编译效率大幅下降,员工可通过缓存、进程绕过加密;传统全盘沙箱需要整机硬盘加密,部署耗时、设备迁移繁琐,还会一刀切限制网络,影响研发协作;仅靠 Git/SVN 账号权限,无法阻止授权人员下载代码后私存带走。
同时企业研发环境复杂,覆盖 Windows、Mac、Linux、国产化系统,多语言、多款开发工具并存,代码分散在终端、编译、测试服务器,单一防护难以覆盖全部泄密渠道。
二、沙盒 + 透明加密双架构,立体防护无死角
安得 EDG 电子文档安全管理系统将隔离沙盒与驱动层透明加密结合,两套机制互补兜底,搭配安全网关实现端到服务器全链路防护。
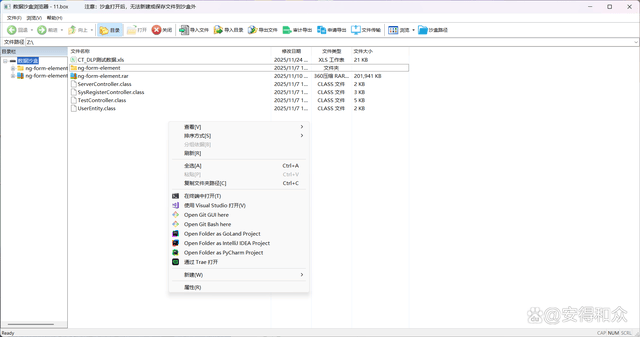
- 数据沙盒:安全隔离,开发零损耗沙盒为独立虚拟工作区,从代码库拉取的源码强制存放其中,内部明文运行,IDE 调试、代码编译、比对工具均不受影响,几乎无性能损耗。
- 沙盒内置多重管控:禁用 USB、打印、刻录等本地导出通道;网络仅开放代码服务器、数据库白名单;员工代码互传仅限沙盒定向传输,链路全程加密。方案全平台兼容,Linux 编译服务器同样适配,编译产物导出自动加密,满足嵌入式烧录场景。
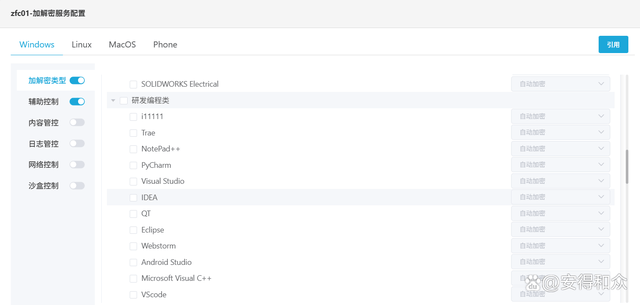
- 透明加密:外流兜底,脱离环境即失效文件一旦拷贝、另存至沙盒外部,驱动层自动加密。终端离线、人员权限注销后,外部代码全部变为密文,无法打开。系统支持分级加密,核心部门强制加密,普通业务按需开启;文件外发需线上审批,打印、邮件自动加载水印,全流程日志留存,泄密可快速溯源。
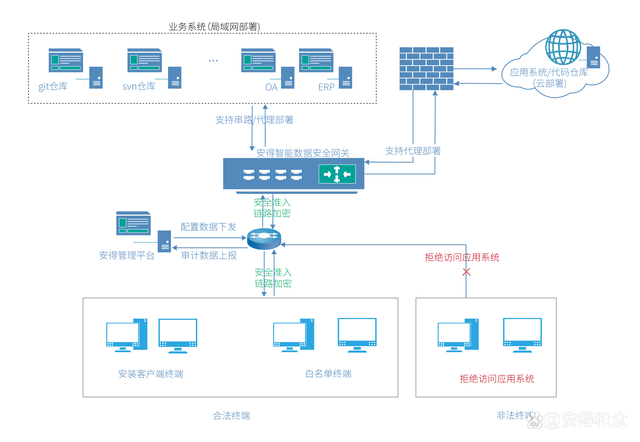
- 安全网关联动,守住代码仓库入口仅安装合规客户端、通过身份校验的设备才能访问 Git、SVN 服务器,代码上传下载隧道加密,外部设备直接阻断访问,从源头避免代码随意下载扩散。
三、双融合方案五大核心优势
- 研发无抵触:沙盒内操作习惯完全不变,不改动开发流程,解决员工绕开防护的问题。
- 双重安全兜底:沙盒阻断主动外泄,透明加密拦截意外导出,不存在防护盲区。
- 轻量化易运维:虚拟卷架构无需整机加密,更换设备仅迁移沙盒文件即可,部署、迁移成本更低。
- 全场景适配:一套系统覆盖 PC、服务器、国产化终端、移动端,适配软件、半导体、机械制造、科研院所各类研发场景。
- 合规审计一体化:完整记录加解密、外发、网络操作日志,满足等保、保密审查、密评合规要求。
四、落地案例验证效果
某半导体企业 800 个研发终端部署该方案,芯片设计代码隔离在沙盒内,办公图纸全局透明加密,三年未发生源码泄露,顺利通过行业保密审查;650 点位制造企业依托方案管控设备算法,编译产物导出需审批,有效杜绝员工离职带走核心工艺代码,大幅降低安全运维人力。多家信息技术、重工、科研单位落地实践,验证方案适配大规模研发团队。
总结
单一加密或老式沙箱无法兼顾安全与研发效率。数据沙盒提供不受干扰的安全开发环境,透明加密锁住所有外流文件,搭配安全网关形成事前准入、事中管控、事后审计的完整防护闭环。
对于手握核心源代码的科技、制造、科研企业,数据沙盒 + 透明加密是源代码加密的刚需方案,既能筑牢企业技术护城河,又不阻碍研发迭代,实现安全与业务平衡发展。
相关内容
热门资讯
日本8月货币供应M2年率 2%...
日本8月货币供应M2年率 2%,前值2.20%。 来源:金融界AI电报
纳斯达克100ETF大成:二级...
纳斯达克100ETF大成公告称,2026年9月8日,本基金二级市场收盘价为1.811元,收盘时基金份...
完美世界:拟出资5000万元认...
9月8日,完美世界发布关于认购投资基金份额的公告。公告显示,完美世界拟出资5000万元作为有限合伙人...
CRO概念午后活跃,多只医药健...
9月8日,三大指数涨跌不一,双创指数均跌超1%。板块来看,农业板块反复活跃,化肥板块异动拉升,有色·...
纳百川:拟参投投资基金 布局硬...
9月8日,纳百川(301667)发布公告,公司拟与北京方圆金鼎投资管理有限公司共同出资投资产业投资基...
【投融资动态】汇亘智能天使轮融...
证券之星消息,根据天眼查APP于8月30日公布的信息整理,汇亘智能科技(北京)有限公司天使轮融资,融...
影石发布千叠黄金:1克1张/1...
快科技9月8日消息,影石旗下创意生活子品牌Insta360 Design面向中秋礼赠市场正式推出千叠...
原创 俄...
俄罗斯空天军这两天连续遭受重创,自家有两架苏-35战斗机相撞。 而在克里米亚,乌军也打掉了一架苏-2...
财中ETF风向标|计算机板块回...
今日A股主要指数涨跌互现,上证指数收报3940.55点,涨0.20%;深证成指报13703.21点,...