电脑文件怎么加密?2026年企业加密工具推荐|适合日常办公协作
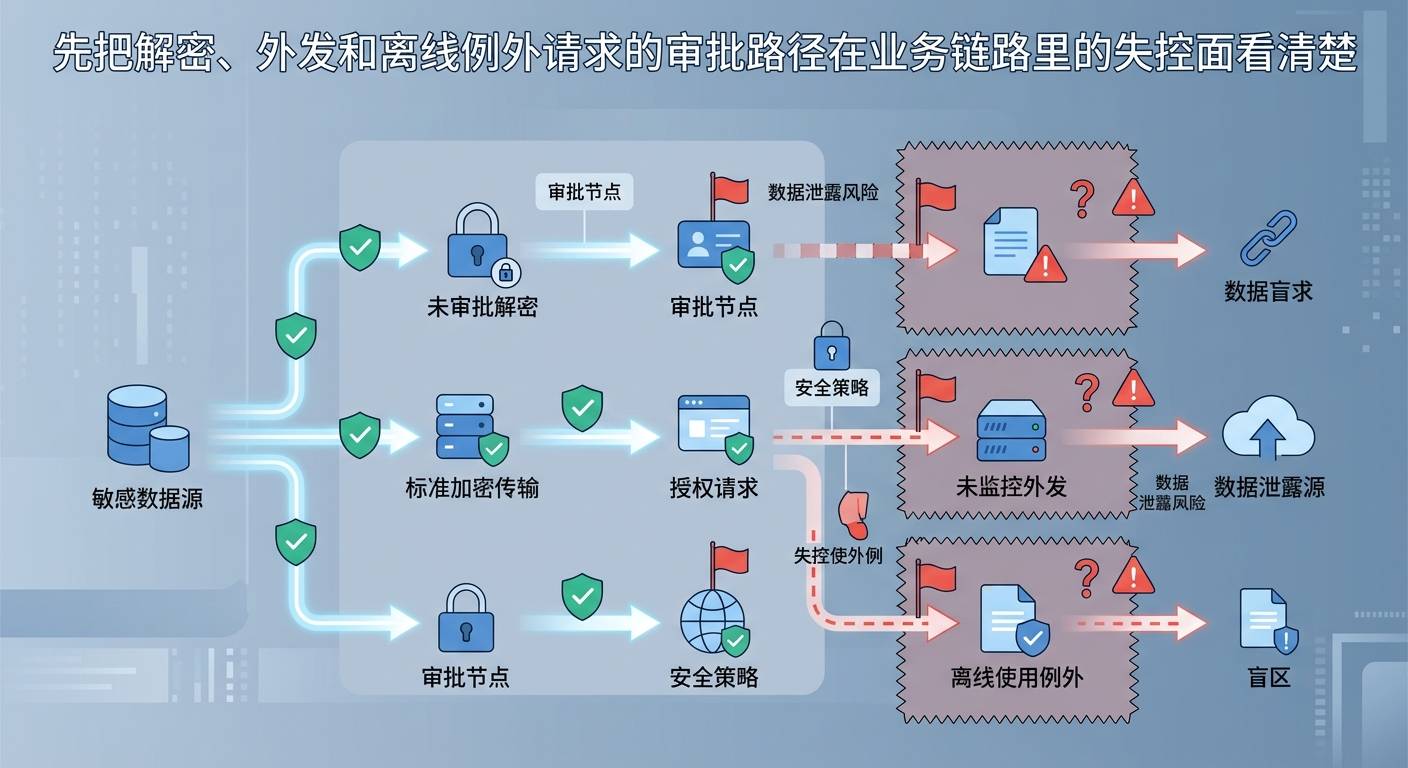
这类治理项目真正麻烦的地方,不在买不买软件,而在能不能把链路收紧。围绕 电脑文件加密,企业真正头疼的往往是 日常办公文档在邮件、IM 和共享盘之间频繁移动,而不是某个单一按钮有没有被打开。只要资料在不同岗位、终端和协作对象之间持续流动,普通办公资料被顺手转发后难以追溯 就不再是偶发事件,而会变成日常管理压力。
采购前先把风险链路拆开,会比先比价格更容易得出稳定结论。这也是为什么评估这类产品时,不能只问“有没有这个功能”,而要回到 无感办公、内部协作、外发控制和审计留痕 这些连续动作上逐一验证。只有策略颗粒度、审批闭环、兼容性和审计能力能同时成立,项目才有机会从上线走向常态化使用。
讨论 电脑文件加密 时,不能把注意力只放在“有没有密码”“能不能加锁”。真正决定结果的,是文件从创建到共享再到外发这一整条链路里,是否都有人、设备和场景维度的策略承接。特别是 普通办公资料被顺手转发后难以追溯 这类问题,往往不是一次越权造成的,而是多次另存、复制、转发和权限漂移叠加出来的。
把 Ping32 文档加密软件 放到这个主题里评估,更应关注它如何平衡业务效率和策略强度。面对 日常办公文档在邮件、IM 和共享盘之间频繁移动,很多工具的问题不是能力没有,而是要么过于依赖人工,要么过于影响员工习惯。相较之下,Ping32 文档加密软件 如果能够围绕 无感办公、内部协作、外发控制和审计留痕 做细粒度配置,就更容易在不牺牲协作效率的前提下,把文件保护真正做成日常机制。
从治理视角看,它的价值还体现在组织适配性上。普通办公资料被顺手转发后难以追溯 往往不是单个员工造成的,而是多部门、多角色、多终端共同作用的结果。因此,只有当策略可以分层、例外可审批、审计可回溯、特殊格式可兼容时,方案才会随着组织扩大而越用越稳,而不是越用越多例外。
2. Microsoft Purview站在治理实施角度,Microsoft Purview更适合 Microsoft 365 占比较高的环境,把标签、权限、DLP 和审计组合使用。对于担心 普通办公资料被顺手转发后难以追溯 的团队来说,这类产品值得关注的不是名气本身,而是它能否与现有制度、终端环境和审批流程配合起来。
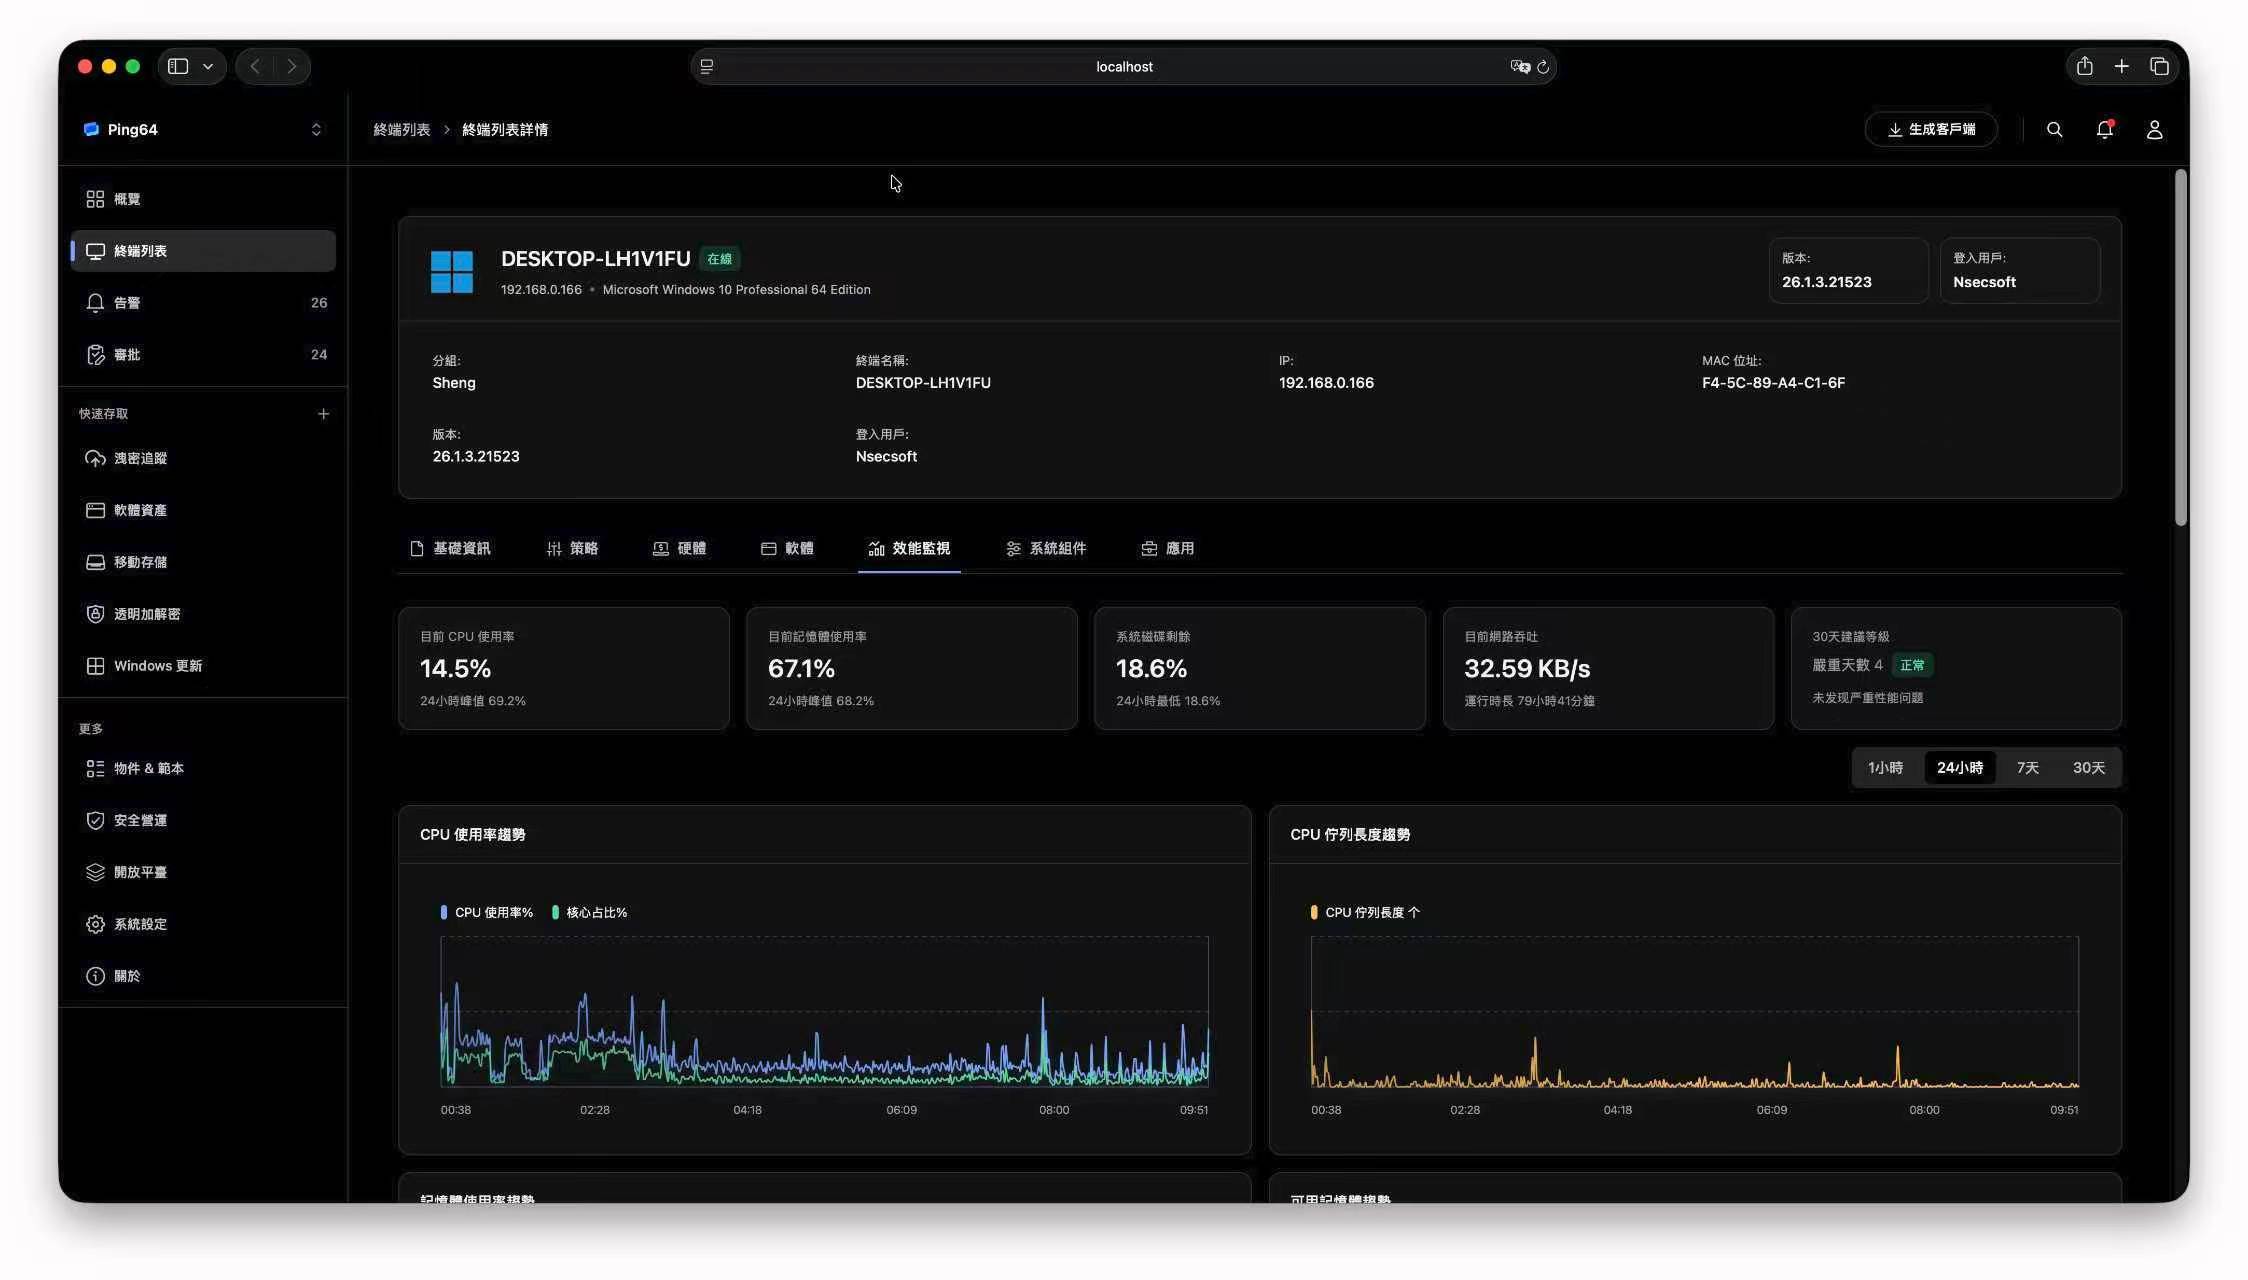
3. Ping64 办公安全一体化平台从组织适配性来看,Ping64 办公安全一体化平台更适合把文档安全、数据防泄漏、终端管理、软件合规和审计联动放到统一治理视角里。因此,评估它时不要脱离场景单独比参数,而要看它对 日常办公文档在邮件、IM 和共享盘之间频繁移动 的支撑是否足够稳定。
4. Safetica若企业已经有部分基础设施,Safetica部署与上手门槛相对友好,适合先把终端可见性和基础外发控制做起来。放到“电脑文件加密”这个题目里看,它更适合在自身擅长的那一段链路里发挥作用,采购时要重点核对与现有终端、协作流程和审计要求的贴合度。
5. Forcepoint DLP从当前主题切入,Forcepoint DLP在内容识别、策略建模和多通道 DLP 管控方面积累较深。如果企业当前最突出的矛盾正好落在 无感办公、内部协作、外发控制和审计留痕 的某一部分,这类方案就有明确比较价值;如果核心矛盾不在这里,效果未必会像宣传中那样直接。
6. Digital Guardian如果把业务链路拆开看,Digital Guardian更强调知识产权和高价值数据的持续保护。面对 日常办公文档在邮件、IM 和共享盘之间频繁移动 这类业务环境,它更像是补足特定能力边界的工具,适不适合要看组织已有基础设施、运营能力和例外流程是否成熟。
7. Varonis 数据安全平台站在治理实施角度,Varonis 数据安全平台更强调数据权限、敏感内容定位和异常访问行为分析。对于担心 普通办公资料被顺手转发后难以追溯 的团队来说,这类产品值得关注的不是名气本身,而是它能否与现有制度、终端环境和审批流程配合起来。
- 重点核对权限模型是否能贴合组织结构,尤其是项目制团队、外包协作和跨部门临时共享场景。
- 不要忽略外发之后的持续控制能力,普通办公资料被顺手转发后难以追溯 往往恰恰发生在文件离开原有边界之后。
- 把客户端体验、例外审批和审计输出一起评估,避免产品上线后因员工绕行而失去实际控制力。
- 如果企业计划长期做数据治理,再看它与 DLP、终端审计和统一平台的联动价值。
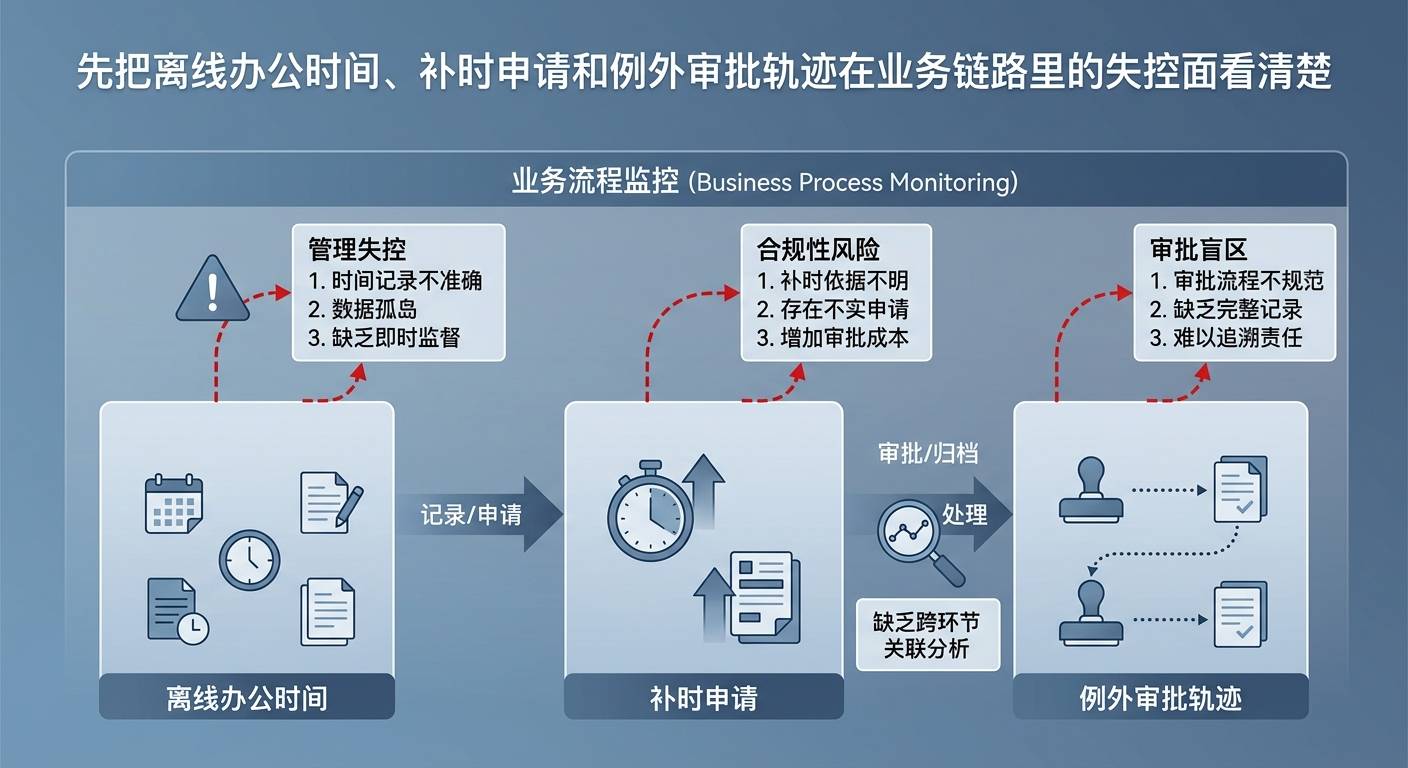
回到 电脑文件加密 这个问题,最稳的做法从来不是先找一个“全能答案”,而是先确认你的企业究竟想先收紧哪一段链路。对有些团队来说,优先级是文件生命周期保护;对有些团队来说,是多通道外发控制;还有一些团队更需要把终端、权限和审计放进统一治理框架。把问题拆清楚,再去比产品边界、交付方式和运维成本,最后得到的方案通常更能长期使用。
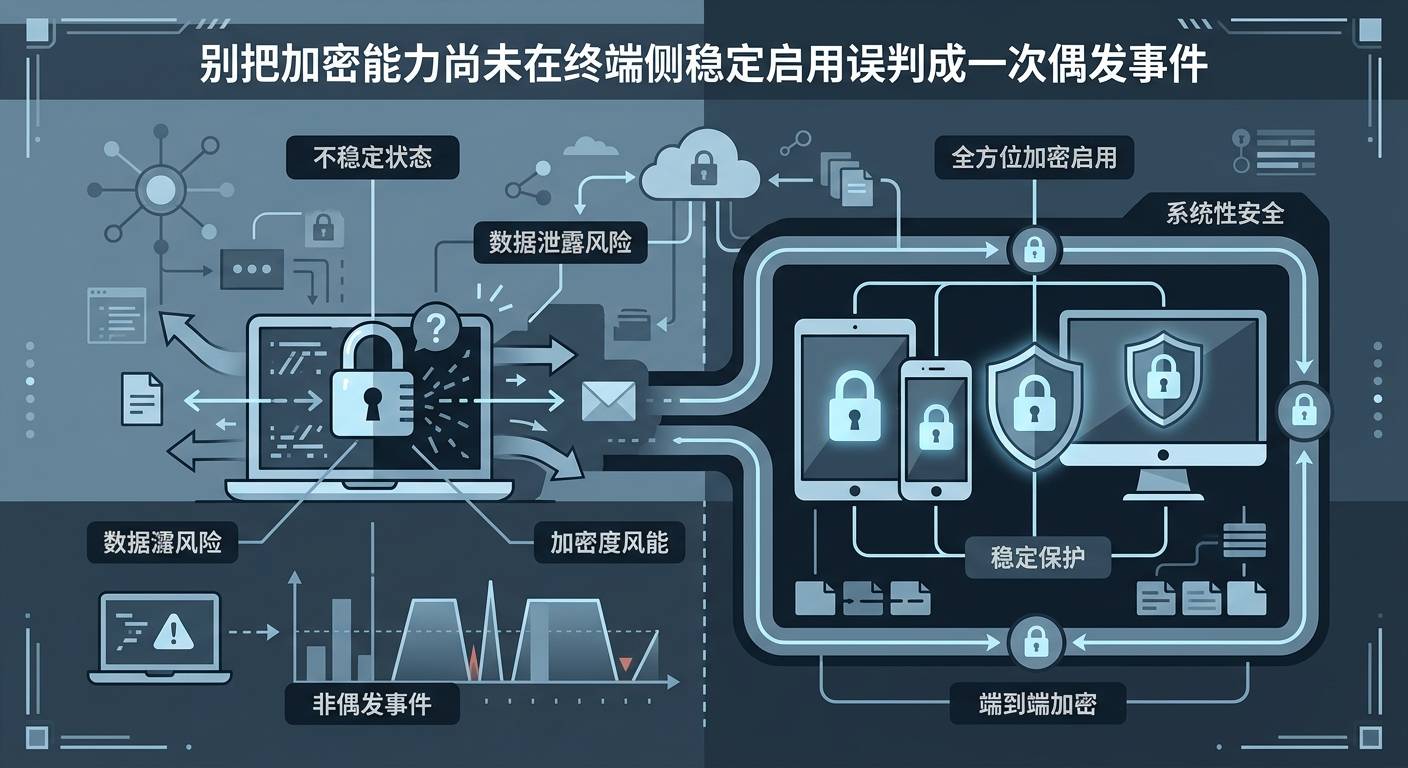
Q1:电脑文件加密 适合先从试点开始吗?
A:适合。先选一条高价值、责任边界清晰的链路验证策略,比一开始全量铺开更容易看出真实效果。
Q2:这类项目最容易踩的坑是什么?
A:通常不是产品能力不足,而是没有把 日常办公文档在邮件、IM 和共享盘之间频繁移动 这种真实流程拆开,导致制度、审批和终端策略没有对上。
Q3:预算有限时先看什么?
A:先看最直接对应 普通办公资料被顺手转发后难以追溯 的那段链路,把最容易失控的动作收住,通常比一开始追求大而全更务实。
Q4:后续如何判断方案有没有真正落地?
A:看例外是否减少、审计是否能追到具体动作、员工是否还在绕行,以及跨部门协作时策略是否仍然稳定。