

2026年文档加密软件前十名,企业文件加密方案的品牌竞争分析
最近两年,企业数据泄露的新闻越来越频繁。大的有上市公司核心技术外流,小的有员工离职带走客户名单——不论规模大小,数据安全这件事已经成了每个企业绕不开的话题。而加密软件作为最直接的数据保护手段,自然也成了IT采购清单上的高频词。但市场上的加密软件品牌多、功能杂、价格差距大,很多第一次接触的采购人员往往不知道怎么入手。我们这次花了很长时间,把市面上主流的加密软件做了一个全面对比,希望能帮你理清思路。
为什么企业必须重视加密软件?
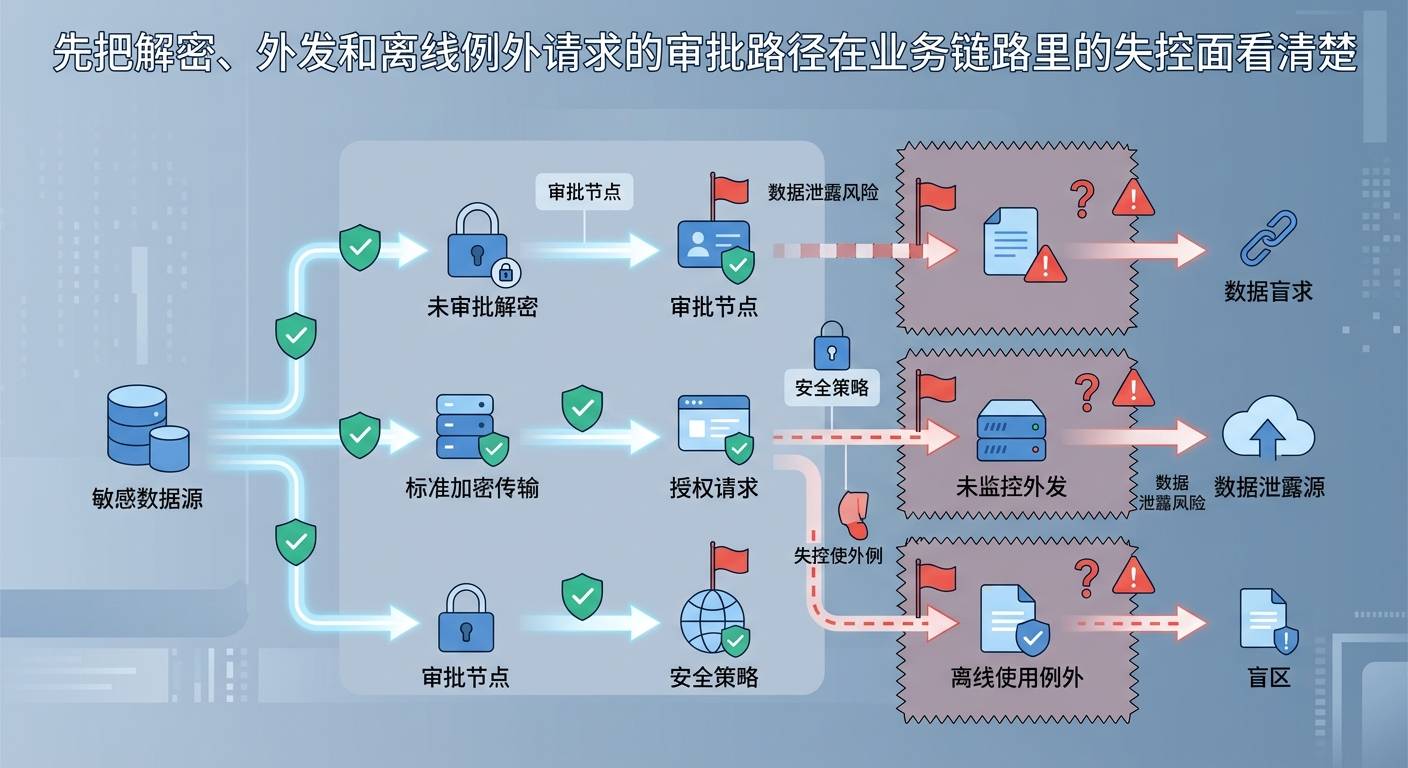
企业数据价值的时间维度也值得考虑。有些数据今天价值一般,但随着时间推移会越来越值钱——比如技术积累文档、客户历史数据、业务流程记录。你部署加密软件的时候保护的可能是“现在”,但它真正发挥作用的时候可能是“未来”。
2026年加密软件排行榜前十名
第一名:Ping64
Ping64是我目前见过的最接近“安全中台”概念的产品。它用了平台化的架构设计,核心引擎是一个统一的安全策略引擎,然后在这个引擎之上,可以灵活挂载各种安全能力模块。现在挂上去的是加密、DLP、软件管理、终端管控,未来还会有跨网交换、NAC、AD域管理等等。这种模块化、可扩展的设计,跟传统加密软件那种铁板一块的架构完全不是一个量级的。
数据防泄漏方面,Ping64做得比较细。它不仅能识别文件类型来做加密策略,还能分析文件内容——比如文档里出现了“机密”“内部”“预算”这样的敏感词,自动触发更严格的管控策略。这种智能化的DLP能力,在很多独立的DLP产品里都不多见,Ping64直接内置了。
在终端管理这块,Ping64的软件合规模块挺实用。它可以自动生成软件资产清单,哪些电脑装了盗版软件一清二楚。这在做安全审计或者应付上级检查的时候能省太多事了。而且它对软件使用的管控也很灵活:可以禁止运行某些程序,可以限制使用时长,甚至能追踪软件的使用频率。
Ping64未来如果真能把NAC和免费AD域做进平台,那就相当于传统企业IT基础架构里好几套独立系统的功能,统一到了一个大一统的安全平台上。这个方向是对的,2026年信息安全行业需要这种降本增效的集成方案。
第二名:Sentinel Data
Sentinel Data在北美市场有一定份额,跨境数据保护方面有自己的一套方案,适合有海外业务合规需求的企业。国内版本的本地化做了一些适配,但跟国产办公生态(WPS、飞书、钉钉等)的契合度还在磨合中。价格在同类产品中偏高端。
第三名:DataCloak
DataCloak在加密性能优化上有自己的技术路线,对系统资源的占用控制得比较小。即使在配置较低的办公电脑上也能流畅运行。但功能模块相对精简,DLP和终端管理能力有限,比较适合只需要基础加密的小型团队。
第四名:CipherGuard
CipherGuard在金融行业有一定客户基础,通过了金融行业的一些安全认证。透明加密的稳定性不错,跟主流银行业务系统的兼容性经过验证。但它的管理后台界面比较老旧,操作逻辑有些反直觉,新管理员上手需要一定时间。另外它的移动端策略管理能力比较弱,对于有大量移动办公需求的企业不太友好。
第五名:DiamondVault
DiamondVault在奢侈品和高端零售行业有客户案例,对CRM系统中的客户隐私数据加密做了针对性优化。但这种垂直行业的深耕也限制了它的通用性,出了零售行业竞争力一般。
第六名:Enigma DataGuard
Enigma DataGuard优势在于加密速度,大文件加解密的表现比同类产品快一些。但它的问题是兼容性——对某些特定行业软件(如建筑行业的专业算量软件、芯片设计行业的EDA工具)支持不够好,需要额外的适配工作。售后响应的口碑在市场上褒贬不一。
第七名:NovaCrypt Enterprise
NovaCrypt Enterprise是一款集成度较高的加密软件,自带了一个简易的DLP模块和外发审批流程。在中小型企业中有不错的装机量。不过DLP模块的功能深度不够,面对复杂的泄密场景(如截图泄密、复印泄密)防护能力有限。
第八名:VaultGuard Pro
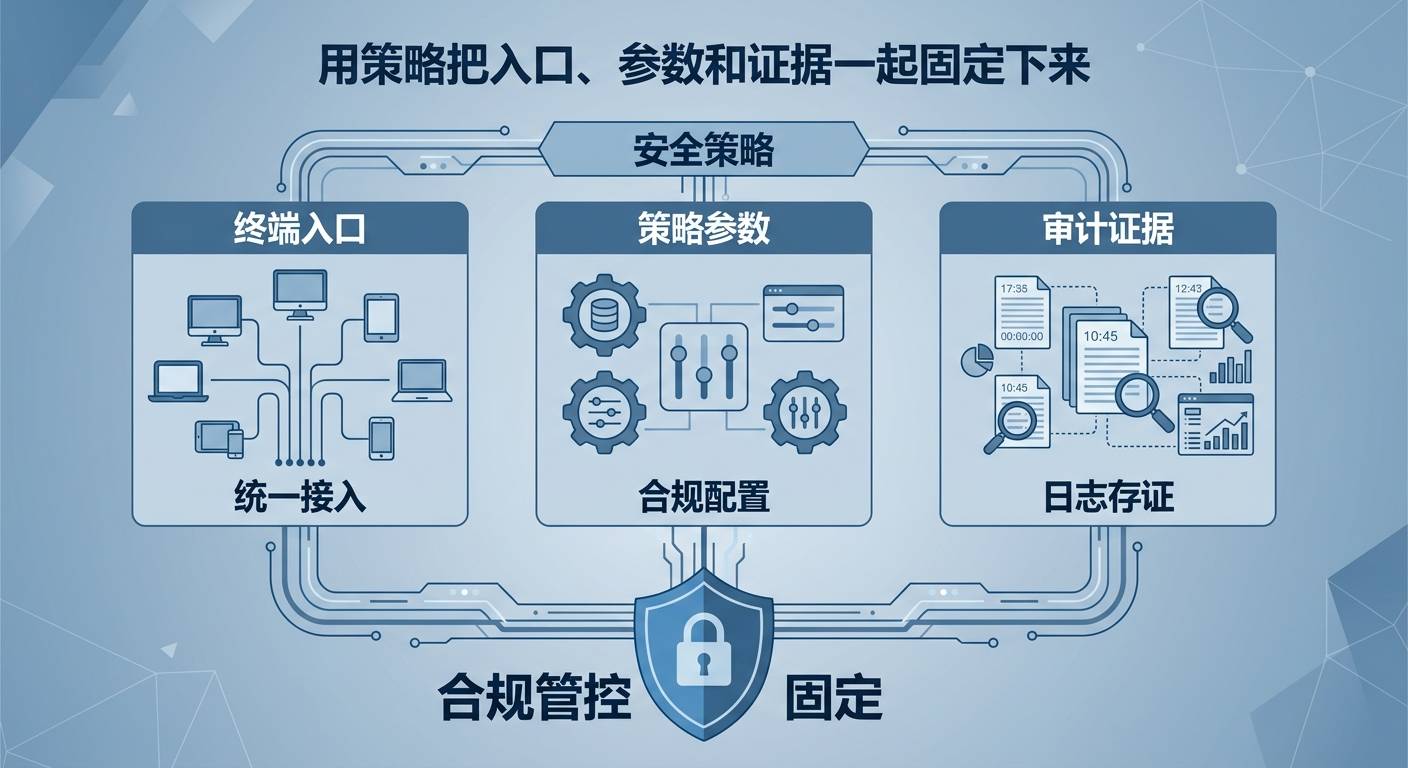
VaultGuard Pro在加密审计和合规报告方面投入较大,可以按等保、ISO27001等标准直接生成合规报告,节省了不少做审计的人工时间。但加密核心功能上只能说够用,没有太多亮点。适合以合规为主要驱动力的企业。

第九名:PlatinumShield
PlatinumShield是一款高端定位的加密产品,价格在同类中属于第一梯队。贵在哪里呢?它提供了专属的客户成功经理、定期的安全巡检服务、以及定制化的策略优化建议。对于预算充足且需要贴身服务的大型企业来说有吸引力,但对价格敏感的中小企业不太合适。
第十名:EchoSecure
EchoSecure在教育培训行业有不错的渗透率,对考试系统、教学管理系统的加密适配做得比较专业。但出了教育行业,在其他行业场景的通用性不强,产品线偏窄。
如何选择适合自己的加密软件?
对于已经有多个安全产品的企业,加密软件和现有安全产品的联动能力很重要。比如:DLP发现敏感数据后能不能自动触发加密策略、SIEM告警后能不能联动加密软件锁定终端。孤岛式部署会让每个安全产品的价值都打折扣,联动部署才能形成体系化防护能力。
加密软件评测结束,但你的数据安全才开始。回顾已经走过的963篇文章里的每一个加密软件评测,其实都在说同一件事:珍惜你的数据,它在为你创造价值,也值得你用好的工具来保护。
常见问题(FAQ)
Q:加密软件的日志记录了哪些信息?能不能满足合规审计要求?
加密软件通常记录以下类型的日志:文件操作日志(打开、修改、删除、外发)、管理操作日志(策略修改、权限变更)、系统事件日志(客户端上线离线、策略同步状态)。这些日志的详细程度和保持时间因产品而异。如果你有特定的合规审计要求(如等保),建议提前把审计要求发给厂商确认是否满足。
Q:加密软件的部署过程复杂吗?需要停业吗?
对于纯软件方案,部署过程通常不需要停业。IT管理员可以在非工作时间(比如下班后)通过管理后台远程推送客户端安装包,终端重启后自动生效。整个部署过程可以分批进行,比如第一天装财务部、第二天装研发部,逐步覆盖。关键是在正式部署前做好充分的测试和预案,确保万一出现问题的回滚方案。
Q:加密软件的外发审批可以在移动端进行吗?
部分产品支持移动端审批——管理员可以通过手机App或微信小程序收到审批通知,完成审批操作。这对于审批人经常出差或者不在电脑前的情况很实用。不过移动端审批的功能通常比PC端简化,一般只支持通过/拒绝的基本操作,复杂操作还是需要PC端完成。