

企业源代码怎么加密?安得卫士源代码加密软件堪称一绝
源代码是软件企业的生命线。据统计,78%的企业曾遭遇源代码泄露事件,平均每次造成直接经济损失达420万元,其中43%的泄露源于内部人员有意或无意行为。某科技公司因开发人员违规拷贝核心算法,导致商业机密泄露,直接损失超2亿元;某车企前员工离职时带走核心算法代码,导致项目延期6个月。
问题来了:传统加密方案为什么行不通?
常规文件级加密导致IDE无法正常调试、编译,编译速度下降30%-50%,开发者被迫关闭安全功能,本末倒置。研发环境涉及Windows、Linux、macOS、国产化系统,开发语言从Java、C++到Python、JavaScript,IDE种类繁多,传统加密方案在复杂环境下兼容性差。U盘拷贝、邮件外发、网盘上传、即时通讯传输……代码外传渠道多样,而传统方案往往只能堵住其中一两个出口。
安得卫士的解法:“沙盒+透明加解密+准入网关”三位一体
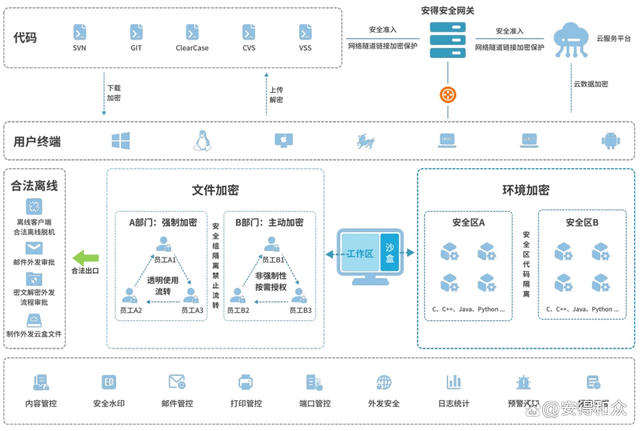
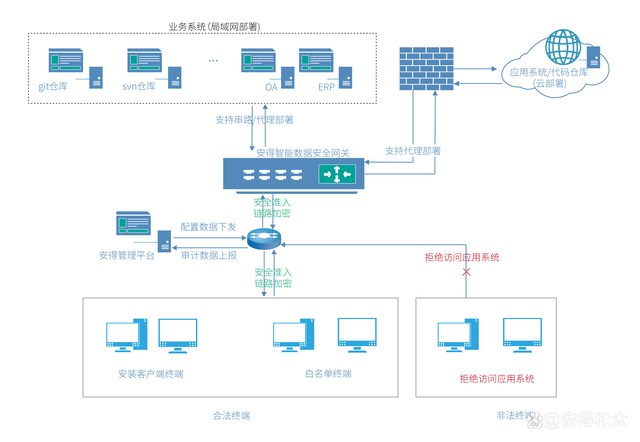
安得卫士源代码保护方案采用“沙盒+透明加解密+准入网关”架构,在终端开辟独立的安全沙盒环境,实现“沙盒内明文高效开发、沙盒外自动加密防护”。准入机制保证只有授权的客户端才能接入,沙盒只允许连接指定的服务端。
第一道防线:数据沙盒隔离
在研发终端创建独立的安全沙盒环境,所有源代码相关工作必须在沙盒内进行,严格隔离网络与外设。代码在沙盒内以明文存储和编辑,正常编译调试,编译效率几乎零损耗(性能影响<3%)。
网络隔离:沙盒内应用程序默认无法访问外部网络,仅可通过白名单访问内部GitLab、Maven等必要服务
外设隔离:禁止沙盒内程序访问USB存储设备、蓝牙、光驱等输出接口
文件管控:从沙盒导出文件自动加密(支持国密SM4算法),带走即乱码
第二道防线:透明加密兜底
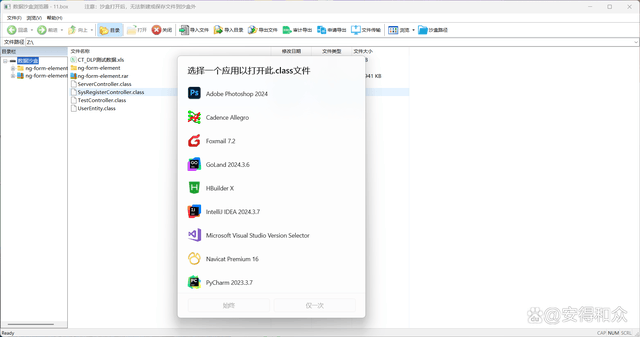
非沙盒区域,所有源代码及敏感文件自动加密存储。加解密过程对用户和应用程序完全透明,无需手动输入密码。仅在内部可信环境、授权合法用户可访问加密文件。设备脱离公司网络或用户权限失效后,加密文件无法打开,显示为乱码。从沙盒导出到本地目录的数据,无论是单个文件还是整个目录,均会被强制加密存储,确保即使文件被带出也无法直接使用。
第三道防线:安全网关准入
对SVN、Git等代码服务器实施准入保护,仅安装安全客户端并通过身份认证的终端可访问,未授权终端自动阻断访问。源代码在网络传输过程中全程加密,防止被窃听或篡改。
研发习惯零改变,全场景适配
支持双击或右键选择打开沙盒中文件,也支持从软件中选择需加载的工程,无需改变操作习惯。研发人员代码流转时,可从本沙盒里直接传输给指定用户的沙盒内,代码始终不脱离沙盒环境,保证传输安全;代码比对工具(Beyond Compare、WinMerge)使用不受影响。
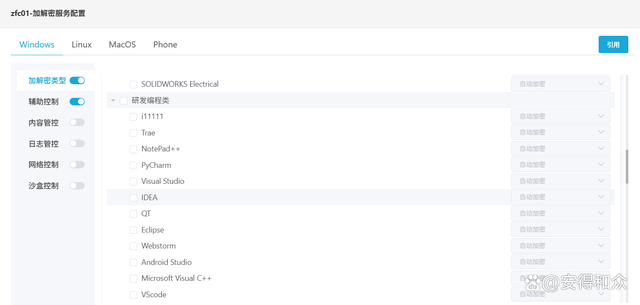
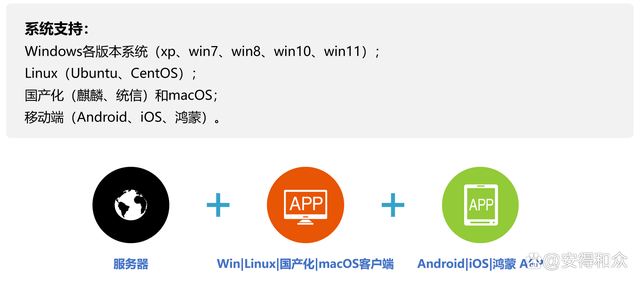
全面适配Windows、Linux、macOS、国产化系统,支持VS Code、IntelliJ IDEA、Eclipse、Android Studio等主流IDE,已服务半导体、制造、科技等行业多家客户。
一句话总结
传统源代码加密,要么保安全牺牲效率,要么保效率牺牲安全。安得卫士用“沙盒内明文开发、沙盒外自动加密、网关防非法访问”的思路,让这道选择题变成了“兼得”——代码正常写,但带不走、打不开、连不上。